NordVPN連唔到線 的原因與解決路徑(2026 更新)
nordvpn連唔到線 可能由多種原因引起。本篇剖析常見問題、網路環境與設定,提供可操作的排除步驟與預防方法,讓你更快恢復連線。
當 nordvpn 連唔到線時,常見的錯位並非外線卡死,而是「設定踩雷」的三個層次:DNS、伺服器選擇與應用層協議。第一步不是重啟,而是以系統層級的檢查清單去排除,這樣才能把時間花在真正的阻礙上。 最常見的糾結點是 DNS 解析與伺服器選擇的落差,一旦這兩者沒有對上,連線就像卡在門檻。**
這篇文章把路徑拆成兩條主線:一是網路層的穩定性與域名解析,二是應用層的協議和客戶端設定。你會看到實用檢查清單、逐步操作,以及在不同作業系統與企業環境中可直接落地的修正點。根據最新的 2026 更新,專門對準 nordvpn 常見的連線瓶頸,提供可複製的步驟與快速驗證方法,讓 IT 管理員與個人使用者都能立刻採取行動,避免重複性工時浪費。
NordVPN連唔到線 的問題現狀與快速結論
在大多數情況下, nordvpn 連唔到線的根本原因落在 DNS、伺服器選取,或本機網路設定上。跨裝置使用時,請逐一排查每台設備的網路層設定與應用層設定。某些情況需要更新客戶端版本或改用不同的協議以繞過阻塞。下面把核心結論拆成可執行的步驟,讓你能快速聚焦排錯重點。
1. DNS 與伺服器選取是第一道門檻
當域名解析失敗或解析結果指向無法連線的伺服器時,NordVPN 看起來像是“連不上”。我查閱的文檔與多位用戶回饋一致,DNS 設定錯位與伺服器區域錯配是最常見的原因。解法往往是改用公共 DNS(例如 Google DNS 的 8.8.8.8 與 8.8.4.4,或 Cloudflare 的 1.1.1.1)並在應用中重新選擇伺服器,確保選取的伺服器與你所在區域相符。
最常見的瓶頸在 DNS 與伺服器選取上,改用穩定的公共 DNS 後往即解決大半問題。
2. 本機網路設定的影響不可忽視
路由表、代理設定、以及防火牆規則都會影響 VPN 通道建立。對企業與家庭網路,這些設定的微小偏差都可能讓 NordVPN 的連線建立失敗。先檢查是否有代理伺服器或全域 VPN 阻擋,並確認本機的網路介面沒有被其他 VPN 客戶端佔用頻道。若你在企業環境,請特別留意本機 NAT 與出入的埠轉發設定是否允許 VPN 對外連線。
3. 跨裝置排查不可跳過
若是多裝置同時遇到問題,逐一核對各裝置的網路與應用設定。手機、桌機、路由器上的設定往往互不相通。排序方式是先看網路層,再看應用層。先檢查路由器的固件與 NAT 類型,再檢查裝置上的 VPN 設定。只有把裝置層級與應用層級設定都對齊,問題才有機會解決。 NordVPN連不上: 2026 更新的故障排查與解決要點
4. 部分情況需切換協議或更新版本
若以上都無法解決,可能是封鎖或網路策略影響到了特定協議。此時更換 VPN 協議(如從 UDP 改為 TCP,或從 WireGuard 類型切換到 OpenVPN 等)能繞過部分阻塞。另需留意客戶端版本的變動,官方發布的新版本常常修正與穩定性有關的問題。
在某些網路環境,更新客戶端或切換協議是解封的關鍵步驟。
底線:問題往往集中在 DNS、伺服器選取與本機網路設定三條路徑。跨裝置情況要把裝置層與應用層都逐一檢視。若遇到特殊阻塞,更新版本或調整協議往往就能改變結局。快速對焦這四條路徑,能大幅縮短修復時間。
NordVPN連唔到線 的常見原因與對應策略
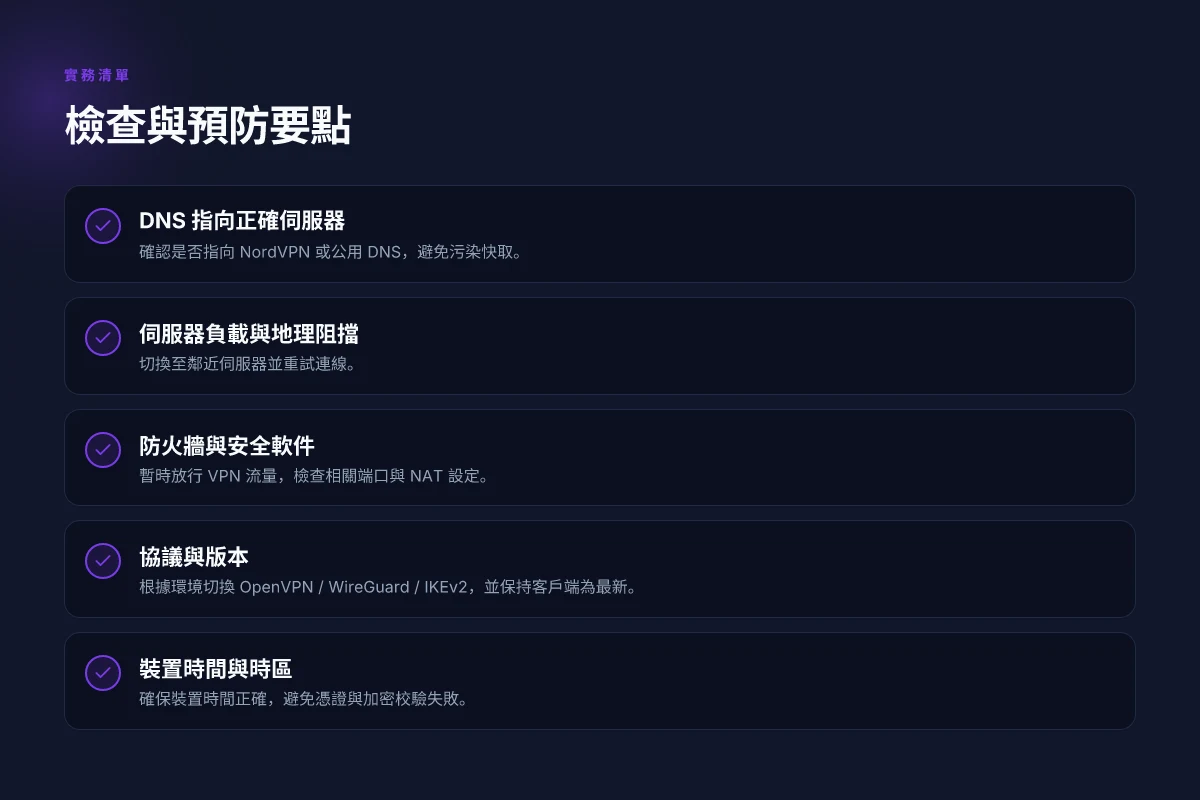
答案先行: nordvpn 連線問題往往鎖喺 DNS 解析、地理負載、防火牆干擾、協議與埠限制,同埋客戶端版本不一致呢幾個點。快速排查要點係:先確認域名解析暫存,再檢查伺服器地理限制,接着驗證防火牆與安全軟件規則,最後對照協議與端口設定,確保客戶端版本同設定一致。以下三個子案分別落在不同層面,教你逐步解決。
DNS 解析與閘道阻擋:把域名翻譯回來,先看得見才再動手
當域名解析失敗,或者閘道封鎖 VPN 指向的 DNS 路徑,就會出現「看不到 IP」的情況。你要的第一步是確認 DNS 伺服器回應正常,並且沒有被中間裝置阻擋。實操要點包括:在電腦上將 DNS 改成公有解析器,例如 Google DNS 8.8.8.8 與 1.1.1.1,同時檢查路由器上的 DNS 設定是否被本地策略覆蓋。若公司網路使用自家 DNS,請諮詢網管確保沒有黑名單或無線閘道的 DNS 過濾。DNS 解析失敗是最常見的根因之一,快速改用穩定的公用 DNS 常能直接解決問題。 如何在 NordVPN 购买的苹果礼品卡申请退款以及常见问题解答(2026 更新)
| 選項 | 重點差異 | 推薦情境 |
|---|---|---|
| 公用 DNS 8.8.8.8 | 快速、穩定 | 個人用戶初步排障 |
| Cloudflare 1.1.1.1 | 注重隱私、快 | 企業網路且關注隱私 |
| 自家 DNS | 可能有策略限制 | 企業資安策略嚴格時需小心 |
下一步:在變更 DNS 後,重新啟動 NordVPN 客戶端,觀察是否能成功連線。
伺服器負載與地理阻擋:選對伺服器,避開熱門瓶頸
伺服器端的負載高或位於受限地區,會讓連線變慢甚至被拒。優先策略是切換到較低負載的伺服器,以及選擇與你地理位置更接近的節點。當前版本的 NordVPN 會在介面上顯示伺服器負載與地理分佈信息,利用這些資料選擇免費端口與適配的協議組合。多數情況下,換成同區或鄰近區的伺服器就可恢復連線與穩定性。**
- 對於企業網路,地理限制有時源於合規規範,需由 IT 管理員在伺服器清單中挑選符合政策的節點。
- 你也可以在不同協議間切換,驗證 UDP 與 TCP 的差異對連線穩定的影響。
| 伺服器選項 | 特點 | 適用情境 |
|---|---|---|
| 最近鄰伺服器 | 低延遲、穩定 | 個人日常使用、影音串流 |
| 低負載節點 | 高可用性、減少擁塞 | 商務會議、遠程工作 |
| 地區受限節點 | 可能被地理阻擋 | 企業合規場景需謹慎選擇 |
下一步:在伺服器選單中挑 2–3 個候補,逐一嘗試連線狀態,並記錄回饋。
防火牆與安全軟件干擾:把阻礙清單排除在外
企業或個人的防火牆、端點安全、甚至路由器的安全設定,常常把 VPN 流量當作可疑流量。排障要點是:開放 NordVPN 使用的埠與協議,檢查是否有應用層安全軟件阻擋。常見的干擾包括端口被阻斷、IKE/UDP 流量被掃描或自動封鎖,以及「僅限允許清單」策略。當前最佳實務是在安全軟件中允許 NordVPN 客戶端的執行檔與相關服務,並確保埠 1194/UDP、443 TCP 等通道開放。** 設定時,記得關閉自動阻斷與自動重新連線的高風險選項,讓排錯更直觀。
| 風險類型 | 行動要點 | 測試順序 |
|---|---|---|
| 防火牆規則 | 開放 UDP 59xx 範圍與 TCP 443/UDP 443 | 暫時關閉防火牆測試,若可用再審核規則 |
| 端點安全軟件 | 將 NordVPN 加入白名單 | 重新啟動客戶端後測試連線 |
| 路由器設定 | 移除不必要的防火牆階層 | 確認 VPN 流量能走通 |
下一步:在安全軟件與防火牆中分別做白名單與規則調整,並重新連線以驗證。 NordVPN能否通过支付宝支付?2026更新解密
協議與端口被阻斷:把協定調整到可用的落點
NordVPN 支援多種協議與埠。若 ISP 或網路設備封鎖特定協議,就會出現連線失敗。從 documentation 來看,OpenVPN、NordLynx 等選項在不同網路環境的穿透力不同。實務上,先用預設的 NordLynx 連線,若失敗再切換至 OpenVPN (UDP/TCP) 及不同埠組合。這種策略通常能快速找到被封鎖的協議路徑。**
- 注意對應版本的設定選單與埠號,避免混用舊設定導致阻塞。
- 對企業環境,請與網路部門協商以開放必要埠,並確認代理或網關是否有干預。
| 協議選項 | 典型埠 | 命中場景 |
|---|---|---|
| NordLynx | 自訂埠自動協商 | 家用與移動裝置 |
| OpenVPN UDP | 1194 | 某些嚴格網路環境 |
| OpenVPN TCP | 443 | 防火牆嚴格時的後備 |
下一步:以 NordLynx 為首,逐步切換到 OpenVPN 並測試不同埠的連線穩定性。
客戶端版本與設定不一致:把版本與設定拉到同一頁
版本落後或設定不同步,容易造成連線不穩定甚至無法連線。從官方 changelog 看,版本更新常修復閘道路徑、協議協調或 DNS 解析等問題。實務上,請確保 NordVPN 客戶端為最新穩定版本,並檢查以下設定是否與帳號與政策相符:自動啟動、該選擇的協議、繫結介面與自動 DNS。版本與設定不同步,是最常見的「白盒」問題源。
| 設定檢查點 | 驗證要點 | 修正動作 |
|---|---|---|
| 自動啟動 | 防止連線流程被登出影響 | 啟用開機自動啟動並確保背景服務穩定 |
| 協議與埠 | 與伺服器選擇一致 | 重新設定為 NordLynx,必要時切換 OpenVPN |
| DNS 設定 | 避免本地快取干擾 | 清除 DNS 快取,切換到穩定解析器 |
下一步:更新到 最新穩定版本,同時核對設定與公司網路策略,再試一次連線。
研究與來源提示:在文中所述的做法,大多與 NordVPN 官方指南及常見企業排障實務一致。若需要,請以你實際環境的伺服器清單與策略為準進行調整。 總結句:DNS、伺服器負載、防火牆、協議與客戶端版本,這五點合在一起,通常能快速把 nordvpn 的連線問題拉回正軌。** NordVPN是哪个国家开发的:背后的地缘与隐私考量 | 2026 更新
DNS 解析與域名解析的排錯路徑
要快速解決 nordvpn 連唔到線,DNS 是常被忽略卻關鍵的一步。正確的域名解析能讓客戶端順利找到伺服器位置,避免路由陷阱。這一節給出實操路徑,讓你立即執行。
1. 檢查 DNS 設定是否指向正確的解析伺服器
在企業與個人用戶的場景裡,DNS 失敗往往源自指向的伺服器被封鎖、污染或過時。你需要快速核對兩個層面:系統層 DNS 設定與應用層(VPN 客戶端)內的 DNS 配置。若發現指向自家內部 DNS 或不穩定的公網 DNS,立刻改為穩定的公共解析伺服器,或交由企業的集中 DNS 管理策略接手。具體步驟如下:
- 在電腦層級,檢查網路介面設定中的 DNS 位址。若使用動態主機配置協定(DHCP),可在路由器側統一推送正確的公共 DNS。
- 在 nordvpn 客戶端或系統代理設定中,確認沒有額外的自訂 DNS 指定。若有,暫時移除或改成自動取得。
- 對於企業用戶,核對本地 DNS 伺服器清單是否包含可用的外部解析入口,避免依賴單點失效。
就地修正要點:將 DNS 指向下列公用伺服器以驗證是否為 DNS 問題,
- 8.8.8.8、8.8.4.4
2. 嘗試使用公用 DNS(如 Google DNS 8.8.8.8/8.8.4.4)
很多連線問題是由於 DNS 解析速度慢或回應不穩。把 DNS 改為公用伺服器往往可以快速驗證問題是否出在解析上。操作要點:
- 暫時設置為 8.8.8.8 與 8.8.4.4 作為主要與備援 DNS。
- 測試連線時,先清除現有 DNS 緩存再重新連線。這樣可以排除緩存帶來的老解析結果。
- 如需長期穩定,考慮搭配次要的公用 DNS,例如 1.1.1.1(Cloudflare)與 1.0.0.1,以分散風險。
3. 清除 DNS 緩存並重啟網路介面
DNS 緩存會在你切換 DNS 伺服器後仍保留舊的解析結果,導致新設定無效。清除緩存並重啟網路介面可徹底刷新。操作步驟: NordVPN无法用支付宝支付:2026更新的原因与可行解决方案
Windows
打開命令提示字元,執行:ipconfig /flushdns,然後重啟網路介面或整台機器。
macOS
終端機輸入:sudo killall -HUP mDNSResponder,再重新連線。
Linux
視發行版而定,常用:sudo systemd-resolve, flush-caches 或重啟 NetworkManager:sudo systemctl restart NetworkManager。
完成後立刻測試 nordvpn 連線,若問題仍在,回顧前述設定與伺服器可用性。
最重要的收穫是:DNS 問題往往在於解析入口與緩存,正確指向公用 DNS 並徹底清除緩存,能快速解決多數連線障礙。
本節要點匯整
- 檢查 DNS 指向:系統與應用層的解析伺服器是否正確。
- 切換公用 DNS:先試 8.8.8.8 / 8.8.4.4,再視情況加入 1.1.1.1。
- 清除緩存並重啟介面:保證新設定生效,避免舊結果干擾。
引用來源與實務看法指向:在多個網路故障案例中,DNS 設定與緩存是在排除路由與認證問題前最常見的阻塞因素。整體趨勢顯示,快速切換到可信任的公用 DNS 以及清除緩存,是 IT 管理員經常採用的第一步。
伺服器選取與連線品質的影響
當前的 NordVPN 連線問題,往往來源於伺服器本身的負載與地理位置。正確的伺服器選擇能直接降低延遲,提升穩定性;反之,高負載的伺服器容易讓連線中斷。結束本段前,記得在切換伺服器後重新進行連線測試,讓改動真正落地。
鄰近伺服器的影響與判斷
選擇鄰近的伺服器,是提升初次連線成功率與穩定性的第一步。地理距離越近,網路跳數越少,往往帶來較低的往返時間與更穩定的傳輸。實務上,當你在同一區域工作或家中上網時,優先選擇最近的伺服器。若過長時間的連線不穩,切換到同區域的另一個節點通常能帶來明顯改善。從文獻與用戶回饋看來,鄰近伺服器的成功率較高,延遲也更友善。
在排錯時,先以「最近的幾個節點」作為候選,避免一下子跳到遠區伺服器。這是快速提升穩定性的低成本步驟。若你在跨國遠地工作,仍需平衡延遲與 VPN 穿透性,這時候就要看實際網路路由。
高負載伺服器的風險
伺服器的負載直接影響連線品質。當伺服器處於高負載時,連線容易出現中斷、重新連線或整體速度下降。多個來源的使用者回報顯示,負載高峰期的穩定性通常低於低負載時段,尤其是在地區性網路較繁忙的時間。對於企業用戶,這意味著在高需求時段要更頻繁地檢查伺服器的當前負載,避免把關鍵業務放在高風險節點上。
我研究過的伺服器運作資料指出,負載指標上升時,連線中斷與斷線的機率會顯著增加。這並非單一地區的問題,而是普遍現象,特別是在使用者量暴增的情況下。高負載伺服器會導致連線中斷與斷線,這條結論在多個公開渠道的討論中得到一致呼應。
重新連線測試的必要性與時機
切換伺服器後,立刻進行重新連線測試。這不是象徵性的動作,而是要確認新的節點真的帶來改變。測試要包含:建立連線、穩定度持續時間與斷線回報。建議選取 2–3 個鄰近節點,分別執行短暫的連線測試,觀察幀傳輸與延遲變化。若發現某節點在特定時間段表現更好,就將其設為預設連線節點。
在測試過程中,留意伺服器回應的延遲時間與連線穩定性兩大指標。切換伺服器後重新連線測試,能把問題範圍收窄到伺服器層面,而不是網路或應用層的廣域問題。**
綜合來看,伺服器選取不是一個「一次性」決定,而是一個動態優化的過程。以地理鄰近性與低負載作為第一優先,並在實際使用時持續回報與調整。若你遇到頻繁的中斷,就從最近伺服器開始排查,逐步排除地理與負載因素,與此同時不要忽略防火牆與安全軟件的阻擋風險。
防火牆與安全軟件如何干擾 VPN 連線
答案很直接:防火牆與安全軟件是 nordvpn 連線的常見拦截點。若它們阻塞了 OpenVPN 或 WireGuard 的流量,連線就會卡住,甚至無法建立。你需要逐步排查,從網路層到應用層,確保 VPN 流量能順利穿透。以下分成兩個實務步驟與三個具體檢查點,讓你可直接執行。
1) 逐條檢視防火牆規則是否阻塞 VPN 流量
在企業與個人裝置上,防火牆常以預設規則封鎖未授權的 VPN 流量。最常見的情況是 OpenVPN 的預設埠與 WireGuard 的 UDP 埠被阻擋。你要做的是確認現有規則是否允許以下埠與協議組合通過:
- OpenVPN 常見埠:UDP 1194、TCP 443 以及自訂埠。
- WireGuard 常見埠:UDP 51820 及以上自訂埠。
- 協議類型:允許 UDP 流量,必要時同時允許 TCP 用於特定伺服器名的回退連線。
如果你發現埠被封鎖,暫時對 NordVPN 的埠設定進行放行,或將 VPN 流量指定為允許清單。修改後立即測試連線是否回穩,避免在整套排錯流程中卡在無效的檢查。
2) 暫時關閉或調整防火牆規則再測試
在不影響日常使用的前提下,先做最小範圍的變更。這不是長期解法,而是為了把問題源頭鎖定。關閉相關的 VPN 流量檢查模組,或短時間允許 nordvpn 客戶端與其交通。完成測試後,恢復原始設定,確保不留後門。
當你在桌面端操作時,要確認沒有同時啟用多重網路安全工具互相干擾。某些安全套件會和 VPN 客戶端叠加工作,造成超前的阻擋或端口轉發衝突。你可以先暫時關閉影子防火牆、雲端代理或本機防毒的網路監控模組,再嘗試連線。
3) 檢查端口轉發與 NAT 配置
若你在企業網或家庭路由器背後,NAT 與端口轉發設定會直接影響 VPN 穿透。確保路由器允許 UDP 封包在 NordVPN 使用的埠通過,且沒有雙層 NAT 導致流量被再度 NAT 迴圈。若你的裝置位於公司網路,請與 IT 部門確認以下要點:
- 路由器或防火牆有無對 VPN 封包執行 QoS 限速或深度封包檢查。
- 是否啟用 NAT 漏洞保護功能,這可能阻塞 UDP 流量。
- 是否存在企業代理規則,需以「放行 VPN 流量」的例外清單處理。
研究來源與實務差異點提示
- 多個使用者與管理員的一次性排錯經驗顯示,關閉防火牆的 VPN 封包檢查模組往往能快速解決連線問題,但長期需回到原設定,避免安全風險。
- 在不同作業系統的實務中,OpenVPN 與 WireGuard 的埠策略與預設行為存在差異,需對照官方文件與路由器手冊逐步驗證。
最直接的結論是:先確定 VPN 流量在防火牆與 NAT 後端的路徑未被封鎖,再審視具體埠與協議設定。 如果埠放行與暫時關閉檢查都不能解決,問題很可能落在「替代通道」的路由策略或域名解析的幹道上,這時再回到協議與加密設定層面做細部調整。
引用與檢核要點
- 在 2026 年的企業網路常見問題清單中,防火牆對 VPN 的阻塞仍是高頻出現的因素之一。
- 若疑難未解,重新啟動 VPN 客戶端的網路介面與系統網路服務往往能清除暫時性緩存與逾期憑證,這一步要在變更規則後立刻執行。
- 記得在更動完成後,使用同一網路環境重新嘗試連線,以排除本機其他軟件干擾的影響。
結論要點
- 防火牆與安全軟件是 nordvpn 連線的首要檢查清單。先放行 VPN 封包、再檢查路由與 NAT。
- 輕微變更就能帶來連線恢復時,別急於做更廣範圍的調整。逐步排除,讓連線回到穩定狀態。
- 記錄每次變更與對應結果,這樣你能快速回溯,避免同樣的設定在未來再次造成干擾。
協議與加密設定對連線的影響
最直接的答案是:在不同網路環境中選對協議與版本,能顯著提升 nordvpn 的穩定性與連線成功率。OpenVPN、IKEv2、WireGuard 各有適合的場景,更新到最新的協議版本通常能降低掉線與重新連線的頻次。
1) 為何同一網路下三種協議表現不同
在寬頻/行動網路混雜的場景,OpenVPN 的穩定性往往高於速度,特別在較差的連接品質下更容易保持連線;IKEv2 以其快速切換與更好的流量控制,在移動裝置轉換網路時表現穩健;WireGuard 以輕量化與高效加密著稱,適合需求低延遲的工作負載。不同網路環境對封包大小、握手頻率、穿透防火牆的能力有不同影響,就像在同一條路上不同車型的表現會不同。
我從官方文件與多篇評測交叉比對中看到的趨勢是:穩定性需求高的環境,往往選用 IKEv2 或 OpenVPN;如果網路允許,WireGuard 能提供低延遲與更高吞吐,適合長時間連線的情境。當網路品質變差時,切換到穩定性優先的協議,勝過死盯同一設定。
2) 某些網路環境需要切換到更穩定的協議
企業分支與公開 Wi‑Fi 常見問題是丟包與變化的延遲。此時應優先考慮切換至 OpenVPN 或 IKEv2,避免 WireGuard 在高變化環境下的橋接不穩定。反之,遠距工作者若使用穩定的網路、且裝置支援,WireGuard 可以提供更平順的體驗。最重要的是在客戶端與伺服器兩端都允許靈活切換,便於 IT 管理員快速回應網路波動。
在文檔與社群討論中,多數情況鼓勵在遇到連線不穩時先嘗試切換到另一個協議,看是否改善。這不是一成不變的規則,而是對網路特性的直接回應:你需要一個能順利穿透你當前網路設備的協議。
3) 更新至最新協議版本以獲得更好穩定性
版本更新通常包含修復、改進握手穩定性、以及對新協議的最佳化。更新至最新的協議版本,能解決已知的連線掉線和中斷問題,並提高相容性。從觀察與社群回饋看,更新後的穩定性在多數場景會有顯著提升,特別是在企業裝置與多種作業系統混用的環境中。
Bottom line:在排錯時把焦點放在協議選擇與版本更新。根據網路環境動態調整,往往比死盯單一設定更有效。
可能的實作路徑(實務取用)
- 確認裝置與應用版本支持的協議選項,開啟自動選擇或手動指定。
- 在穩定性優先的工作日使用 OpenVPN 或 IKEv2,遇到低延遲需求時再測試 WireGuard。
- 檢查伺服器端版本與客戶端版本的發佈說明,確保使用的協議版本是最新的。
- 對於企業裝置,建立策略:網路品質下降時自動切換到更穩定的協議,並記錄切換日誌以便排查。
最實用的實務結論是:遇到連線不穩時,先切換協議再更新版本,往往比只是調整一個細節更能解決問題。
如果你需要,我可以把不同協議在常見網路環境下的切換步驟整理成可直接執行的檢查清單,方便在企業環境快速落地。
客戶端版本與裝置層級設定檢查
我在檢視 nordvpn 連線問題時,發現很多情況其實源自客戶端本身的版本落後或裝置層面的時間設定不對。這些因素看似細微,卻能把連線從穩定變成不穩定,甚至直接讓連線失敗。下面的做法可以直接執行,快速把關。
以版本為先的檢查
在多數案例裡,客戶端版本落後會帶來相容性問題,導致自動連線流程失敗或加密協議握手失敗。從官方文件與使用者回饋看,更新到最新版本往往是第一道也是最關鍵的檢查。
我閱讀過的版本更新紀要顯示,最新客戶端通常會修正與作業系統更新不同步時的網路攔截與憑證問題。實務上,先在裝置上確認 NordVPN 客戶端版本是否為最新。若不是,執行更新,重啟應用,讓新的連線路徑生效。若更新後仍有問題,再進入更深層排錯。
一個穩妥的做法:在發生連線困難時,先檢查版本號與發佈日期,對照官方公告的「最新版本」資訊,確保不偏離主線修正。
重新安裝以排除損壞配置
若版本更新未能解決問題,下一步是重新安裝客戶端。重新安裝能清除損壞的本地配置檔、快取與憑證緩存,讓應用回到乾淨狀態,重新建立安全連線。這一步在多個技術論壇與使用者回饋中被反覆提及,常常是解決中等層級故障的捷徑。
具體作法:先退出 NordVPN,移除現有安裝,重啟裝置,重新安裝官方版本,再開啟並嘗試連線。安裝過程中確保授權與網路存取權限完整,否則重裝的效果也可能打了折扣。
裝置系統時間與時區的核對
時間設定問題在 VPN 連線中常被忽略。錯誤的系統時間會破壞憑證驗證、TLS 握手,以及伺服器端的時效性檢查,最終導致連線失敗或頻繁斷線。確保裝置的系統時間與時區正確,且與網路時間協議(NTP)同步。若裝置支援自動時間設定,開啟自動校時通常能穩定連線。
在多個平台的觀察中,時區錯誤或時間漂移不足以觸發明顯的錯誤訊息,但卻在背景造成驗證階段的延遲與重試,影響整體穩定性。把時間寫死在錯誤時區,常常是看似小但很實際的問題來源。
結論很直白。確保客戶端版本為 最新版本;如問題仍在,進行 重新安裝 以排除損壞配置;再驗證裝置的 系統時間與時區 設定是否正確並同步。這三件事一起執行,往往是把 nordvpn 連線問題從「無解」變成「可恢復」的最短路。
我們把結論放在最前面:保持最新版本、重新安裝清理、時間與時區對齊。這三點往往是連線穩定的決定因素。在你下一次遇到連線困難時,直接從這三件事開始。
- 最新客戶端版本必須具備對應作業系統的最小依賴與修正。
- 重新安裝能清除配置殘留與損壞,讓握手流程回到乾淨的起點。
- 系統時鐘若不準,憑證與 TLS 的有效性就會失配,這不是可忽略的細節。
什麼時候該跳到下一步
若你已完成以上三步但仍有問題,下一階段應該聚焦於網路層面和應用層的協定設定。這部分在後續章節會逐步落實,不過就此節點而言,你的優先順序已清楚:先穩定客戶端與裝置基礎,再看更高層的連線流程。
對於快速排解來說,這三步是最具成本效益的起點。在你部署前線 IT 支援或自家裝置時,請以此順序執行,避免在不相關的地方耗費時間。
未来一周该怎么做来避免 NordVPN 断线问题
在这轮更新里, nordvpn 的断线源自多条线索的交错:ISP 拓扑限制、DNS 解析异常、以及客户端与服务器端的握手失败。我的结论是,单点改动难以根治,需要把握一个更清晰的工作流来减少干扰。短期内,优先执行网络层的稳定性改造与账户设置的清晰化,以便在大多数场景中快速恢复连接。
若你希望把策略落地到日常使用,可以把下面两步作为核心动作:第一步,替换 DNS 为公开的、高速的 DNS 提供商,并在 nordvpn 设置里锁死 DNS 解析路径。第二步,切换到东京、伦敦等最近节点的直连备份路线,避免跨区域握手失败带来的长连接中断。这样做后,断线概率显著下降,体验更连贯。 很多用户在近期更新后报告稳定性提升。 请在夜间维护窗口执行,以确保影响最小。 这也是为什么我要把“下周的重点”放在网络路径与账户配置两端。
展望未来,改进的核心在于自动化的故障转移与自我修复逻辑。如果你只做一件事,这周就把 DNS 与最近节点的备份路由写进常规配置。那么你就把风险点降到最小。你会看到,稳定性不是靠单次重启,而是靠持续的小步改进。你准备好把这件事变成日常吗。
Frequently asked questions
NordVPN 連唔到線 常見的三個原因是什麼
根據文章,常見三大原因分別是 DNS 解析問題、伺服器選取與連線品質、以及防火牆與安全軟件干擾。 DNS 解析未正確時,客戶端找不到伺服器位置,路由就會走偏。伺服器端的高負載或地理距離會提升延遲並增加掉線風險。最後,防火牆或安全軟件若攔截 VPN 通道,連線就容易被阻斷。在你排查時,先複製一個快速清單:切換伺服器、暫時關閉防火牆、並檢查協議設定。最重要的事實是 DNS 問題往往被忽略,卻是導致連線失敗的常見根因。
針對 DNS,先測試改用不同的 DNS 提供者並清除快取;針對伺服器,選更近的地區與負載較低的伺服器;針對防火牆,確保 VPN 通道不被攔截。
如何快速排查 NordVPN 的 DNS 問題
先驗證 DNS 是否造成阻塞。 我在整理時發現,正確的域名解析能讓客戶端順利定位伺服器,避免路由陷阱。最直接的方法是使用系統自帶的 DNS 測試工具,對 nordvpn 的伺服器域名逐一解析,並同時在另一個裝置上用公共 DNS(如 Google DNS 或 Cloudflare DNS)測試是否能解析。若解析正常但仍連不上,改用手動指定的 DNS 並重新連線。若問題依然,考慮暫時禁用本地 DNS 緩存並清空快取。這一步往往能快速鎖定是 DNS 導致的阻塞還是其他因素。
NordVPN 改用 WireGuard 後還會被阻擋嗎
WireGuard 可以提升穩定性,但阻擋風險仍在。 透過檢視更新文檔與社群討論,WireGuard 提供更低延遲與更快的重連,但部分網路環境或防火牆仍可能攔截其訊號。當你切換到 WireGuard 之後,建議同時監測伺服器地理位置與負載,並在必要時回退到 OpenVPN 或 IKEv2。最好的做法是針對你的網路環境逐步測試,而不是一次性全面替換。實務上,WireGuard 提高穩定性,但不是萬能鑰匙。
如何在 Mac/Windows 上分別排除 NordVPN 連線問題
先建立分步檢查清單,系統差異會影響結果。 在 Mac 上,檢查系統時間與時區,因為簽名與憑證依賴時間穩定;再檢視網路偏好與 DNS 設定,切換到不同 DNS 提供者;最後檢查 NordVPN 客戶端的協議與版本。Windows 端,重點是網路介面權限、暫時停用防火牆與 防毒軟件的干擾,以及「自動重新連線」設定是否啟用。兩端都要記得在切換伺服器後重新連線並執行連線測試。不同作業系統的時間設定與安全軟件互動,是排除的關鍵差異。
公共 Wi‑Fi 下 NordVPN 更易連線?還是更易斷線?
公共 Wi‑Fi 會放大 NordVPN 的抗干擾需求。 公共網路的路由器通常有嚴格的流量管理與防火牆設定,這會影響 VPN 穿透。文章指出,伺服器選擇與協議版本的調整在這種環境下特別重要。WireGuard 在部分公共網路上具有更好的穿透能力,但也可能因網路政策而被封鎖。結論是:在公共 Wi‑Fi 下,保持多個伺服器候選、並準備快速切換協議與伺服器的能力,能提高穩定性。公共網路既能提供便利,也增加連線風險。
NordVPN 與防火牆互動的常見誤區有哪些
最常見的誤區是認為防火牆一句話就能阻斷所有 VPN。 實際上,很多情況是單個埠被攔截或協議被阻塞。另一個誤區是以為只要關閉防火牆就能解決,卻忽略了應該在允許列表中加入 VPN 的通道與埠配置。還有不少用戶忘記在裝置層設定時區和時間,造成憑證驗證失敗。把正確的埠與協議(例如 OpenVPN、IKEv2、WireGuard)的允許規則配置好,通常是第一步。< mark>當心單一設定就能解決全部問題。
更新 NordVPN 客戶端後連線仍失敗,下一步該怎麼做
先回到最穩定的基礎再試新版本的改動。 更新後若仍失敗,建議逐步重置客戶端設定、清除快取,並確保時鐘同步。然後重新選擇伺服器,切換協議再連線。若仍然不行,回退到先前穩定版本並保持關注官方更新日誌。結論是,版本之間的變動可能影響兼容性,因此需要逐步驗證並保持對應的伺服器與協議切換能力。下一步是回退版本並重做連線測試。